

KAÇIRMAYIN
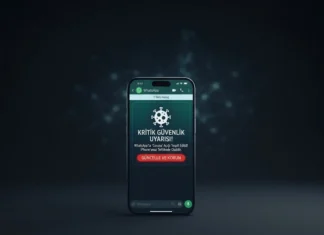
iOS Kullanıcılarına Kritik Uyarı: WhatsApp’taki Yeni “Coruna” Açığı ve Korunma Yolları
Siber Güvenlik Başkanlığı, güncel olmayan iPhone'larda Apple ve WhatsApp altyapısındaki hataların birleşmesiyle ortaya çıkan "Coruna" zafiyetine karşı uyardı. Geleneksel oltalama yöntemlerinden çok daha sinsi olan bu açık, hiçbir kullanıcı hatası gerektirmeden WhatsApp hesaplarının sessizce ele geçirilmesine neden oluyor.
Sıfır Tıklama (Zero-Click) Saldırısı
Bu saldırıyı tehlikeli kılan en önemli faktör, kurbanın zararlı bir bağlantıya tıklamasına veya dosya indirmesine gerek kalmadan, tamamen "Zero-click" (sıfır tıklama) yöntemiyle gerçekleşmesidir.
Saldırı adımları şu şekilde işliyor:
Sessiz Sızma: Cihaza gelen özel bir mesaj, ekranda hiçbir uyarı vermeden arka planda işlenirken sistemdeki açığı tetikliyor.
Gizli Cihaz Eşleşmesi: Zararlı yazılım, saldırganın cihazını WhatsApp'ın "Bağlı Cihazlar" listesinden bile gizleyerek hesabınıza sessizce entegre ediyor.
Finansal Dolandırıcılık: Hesabı kopyalayan saldırganlar, sizin ruhunuz bile duymadan rehberinizdeki kişilerden acil durum bahanesiyle IBAN'a para istiyor.
Kimleri Hedef Alıyor?
Bu sinsi saldırı, öncelikli olarak iOS 13.0 ile iOS 17.2.1 arasındaki işletim sistemi sürümlerini kullanan ve sistem güncellemesi yapmamış tüm iPhone sahiplerini hedef alıyor. Özellikle güncelleme desteği kesilmiş olan ve iOS 15 ya da iOS 16 sürümlerinde kalan iPhone 6s, iPhone 7, iPhone 8 ve iPhone X gibi modeller en yüksek risk grubunda yer alırken, daha yeni iPhone modellerini kullanıp yazılım güncellemelerini ihmal eden kullanıcılar da bu açığa karşı tamamen savunmasız durumdadır.
Nasıl Korunursunuz?
Bu tür sofistike saldırılara karşı en güçlü kalkan, proaktif güvenlik adımlarını...
YAZARLAR


Rastgele Yazılar

USOM (Ulusal Siber Olaylara Müdahale Merkezi)
Ulusal Siber Olaylara Müdahale Merkezi (USOM, TR-CERT), 20 Haziran 2013 tarihinde Bakanlar Kurulu Kararı ile yayınlanan “Ulusal Siber Güvenlik Stratejisi ve 2013-2014 Eylem Planı”...

Kaspersky Asya Pasifik Bölgesinde Şeffaflık Merkezi Açacağını Duyurdu
Kaspersky'nin üçüncü kod inceleme merkezi, Malezya’nın ulusal siber güvenlik ajansı CyberSecurity Malaysia ile birlikte Malezya’nın Cyberjaya kentinde hizmet verecek.
Kaspersky'den yapılan açıklamaya göre, siber güvenlik...

SEZAR ALGORİTMASI NEDİR?
Sezar şifrelemesi, ilk kez Romalı lider Jül Sezar tarafından kullanılmış olan şifreleme tekniğidir. Ana mesajın her bir harfini belirtilen anahtar sayı kadar ileri kaydırarak şifreli mesajı oluşturmak üzeredir....
Flaş İddia: Siber Gasp Grubu RansomHouse, Güvenlik Devi Trellix’i Hacklediğini Duyurdu
Küresel siber güvenlik pazarının en büyük oyuncularından biri olan ve McAfee Enterprise ile FireEye'ın birleşmesiyle kurulan Trellix, ciddi bir veri ihlali iddiasıyla karşı karşıya....
C# Konsol Uygulamaları (Veri Giriş-Çıkış işlemleri Ve Operatörler)
C# DİLİNDE VERİ GİRİŞ-ÇIKIŞ İŞLEMLERİ :
C# dilinde veri girişi için read ve readline komutları kullanılır. Read komutu tek karakterlik bilgi okurken , readline...
SON YORUMLAR

Siber Güvenlik Bölümü olan Üniversiteler
Okumuş olduğunuz yada bildiğiniz üniversiteleri yoruma yazın nasıl bir yer olduğunu 🙂
Siber Güvenlik Lisansüstü Programlar
Sabancı ÜniversitesiSakarya ÜniversitesiOrta Doğu Teknik Üniversitesi(ODTÜ)İstanbul Ticaret ÜniversitesiKadir Has ÜniversitesiAhmet...


